Endüstriyel Ağda Görünmeyen Tehdit: Cisco Neden OT Güvenliğinde Daha Doğru Bir Yerde Duruyor?

Bir üretim tesisinin OT ağını düşünün: PLC’ler, SCADA sistemleri, Modbus üzerinden konuşan sensörler, yirmi yıllık PROFINET hatları. Bu ağın çoğu zaman hiçbir “görünürlüğü” yoktur — IT ekibi kurumsal ağı santimetre santimetre izlerken, üretim hattındaki cihazların ne konuştuğunu, hangi güvenlik açığını taşıdığını kimse bilmez. Saldırganlar da bunu biliyor: son yıllardaki büyük endüstriyel siber olayların ortak noktası, IT tarafında değil, tam da bu kör noktada başlamaları.

Cisco’nun bu alandaki konumu, tek bir ürünle değil, ağ altyapısı ile güvenliği aynı platformda eritme yaklaşımıyla şekilleniyor. Rakiplerin çoğu OT görünürlüğü için ayrı bir appliance kurmanızı isterken, Cisco’nun stratejisi farklı: güvenliği, zaten kuracağınız switch ve router’ın içine gömmek.

Cyber Vision: Ekstra donanım değil, gömülü mimari

Cisco Cyber Vision’ın en ayırt edici tarafı, mimari tercihinde gizli. Sensörler; Catalyst IE3300, IE3400, IE9300 ve IR8300 gibi zaten sahaya koyacağınız switch ve router’ların içine gömülü geliyor. Bu, klasik SPAN toplama ağı kurmanıza ya da ayrı bir görünürlük cihazı almanıza gerek kalmadığı anlamına geliyor.

Pratikte bunun getirisi büyük: 180’den fazla endüstriyel protokolü (Modbus, EtherNet/IP, PROFINET, OPC UA, BACnet ve daha fazlası) derinlemesine çözümleyip cihaz envanterini, iletişim örüntülerini ve değişken değerlerini gerçek zamanlı çıkarabiliyor. Bir OT ekibi için bu, “ağımda ne var” sorusuna haftalar değil, günler içinde cevap bulmak demek.

Segmentasyon: Görünürlükten uygulamaya

Görünürlük tek başına yeterli değil — asıl değer, bunu segmentasyona ve erişim kontrolüne dönüştürebilmekte. Cyber Vision, Secure Firewall ile entegre çalıştığında, OT ekibinin tanımladığı varlık gruplarını hem east-west (saha içi) hem north-south (saha-kurumsal ağ arası) firewall kurallarına otomatik taşıyabiliyor. Bu sayede firewall, sadece port ve protokol bazında değil, komut seviyesinde filtreleme yapabiliyor — örneğin bir PLC’ye “yazma” komutunu engelleyip “okuma” komutuna izin vermek gibi.

Bu yaklaşım, IEC 62443 zon ve conduit modeliyle doğrudan örtüşüyor; yani uyumluluk projelerinde referans mimari olarak kullanılabiliyor.

Zero trust uzaktan erişim

Endüstriyel tesislerde üçüncü parti bakım erişimi her zaman bir risk alanı olmuştur. Secure Equipment Access, bu ihtiyacı VPN’siz, zaman sınırlı ve en az yetki prensibiyle çözüyor — ve IE3500, IE9300 gibi switch’lerde Cyber Vision ile birlikte lisans paketine dahil geliyor.

Talos entegrasyonu

Tespit tarafında Cisco, kendi tehdit istihbarat ekibi Talos’un ürettiği endüstriyel ortamlara özel Snort kurallarını ve imza kütüphanesini kullanıyor. Bu, generic IT güvenlik kurallarının OT’ye zorla uyarlanması yerine, OT protokollerine özel olarak yazılmış tespit mantığı demek.

Neden bu bir araya geliş önemli?

Cisco’nun 20 yılı aşkın süredir üretim, enerji, su, madencilik, liman ve demiryolu gibi sektörlerle çalışmış olması, sadece bir pazarlama cümlesi değil — networking ve security ürünlerini birlikte tasarlayıp test etme pratiğine dönüşüyor. Bu, IT ve OT ekiplerinin farklı üreticilerin ürünlerini birbirine entegre etmeye çalışırken kaybettiği zamanı ve ortaya çıkan güvenlik boşluklarını doğrudan azaltıyor.

Bir OT güvenlik projesine başlarken sorulması gereken soru artık “hangi ürünü alacağım” değil, “ağımı kurarken güvenliği nasıl gömülü hale getirebilirim” olmalı. Cisco’nun yaklaşımı, bu iki soruyu tek bir yatırım kararına indirgiyor.

Sonuç

Equip Solutions olarak Cisco’nun endüstriyel güvenlik portföyünü (Cyber Vision, Secure Equipment Access, Secure Firewall) saha projelerinde konumlandırıyoruz. Sorularınız için: sales@equipworks.co
Kablo Kadar Güvenilir, Kablosuz Kadar Özgür: CURWB Neden Vazgeçilmez?

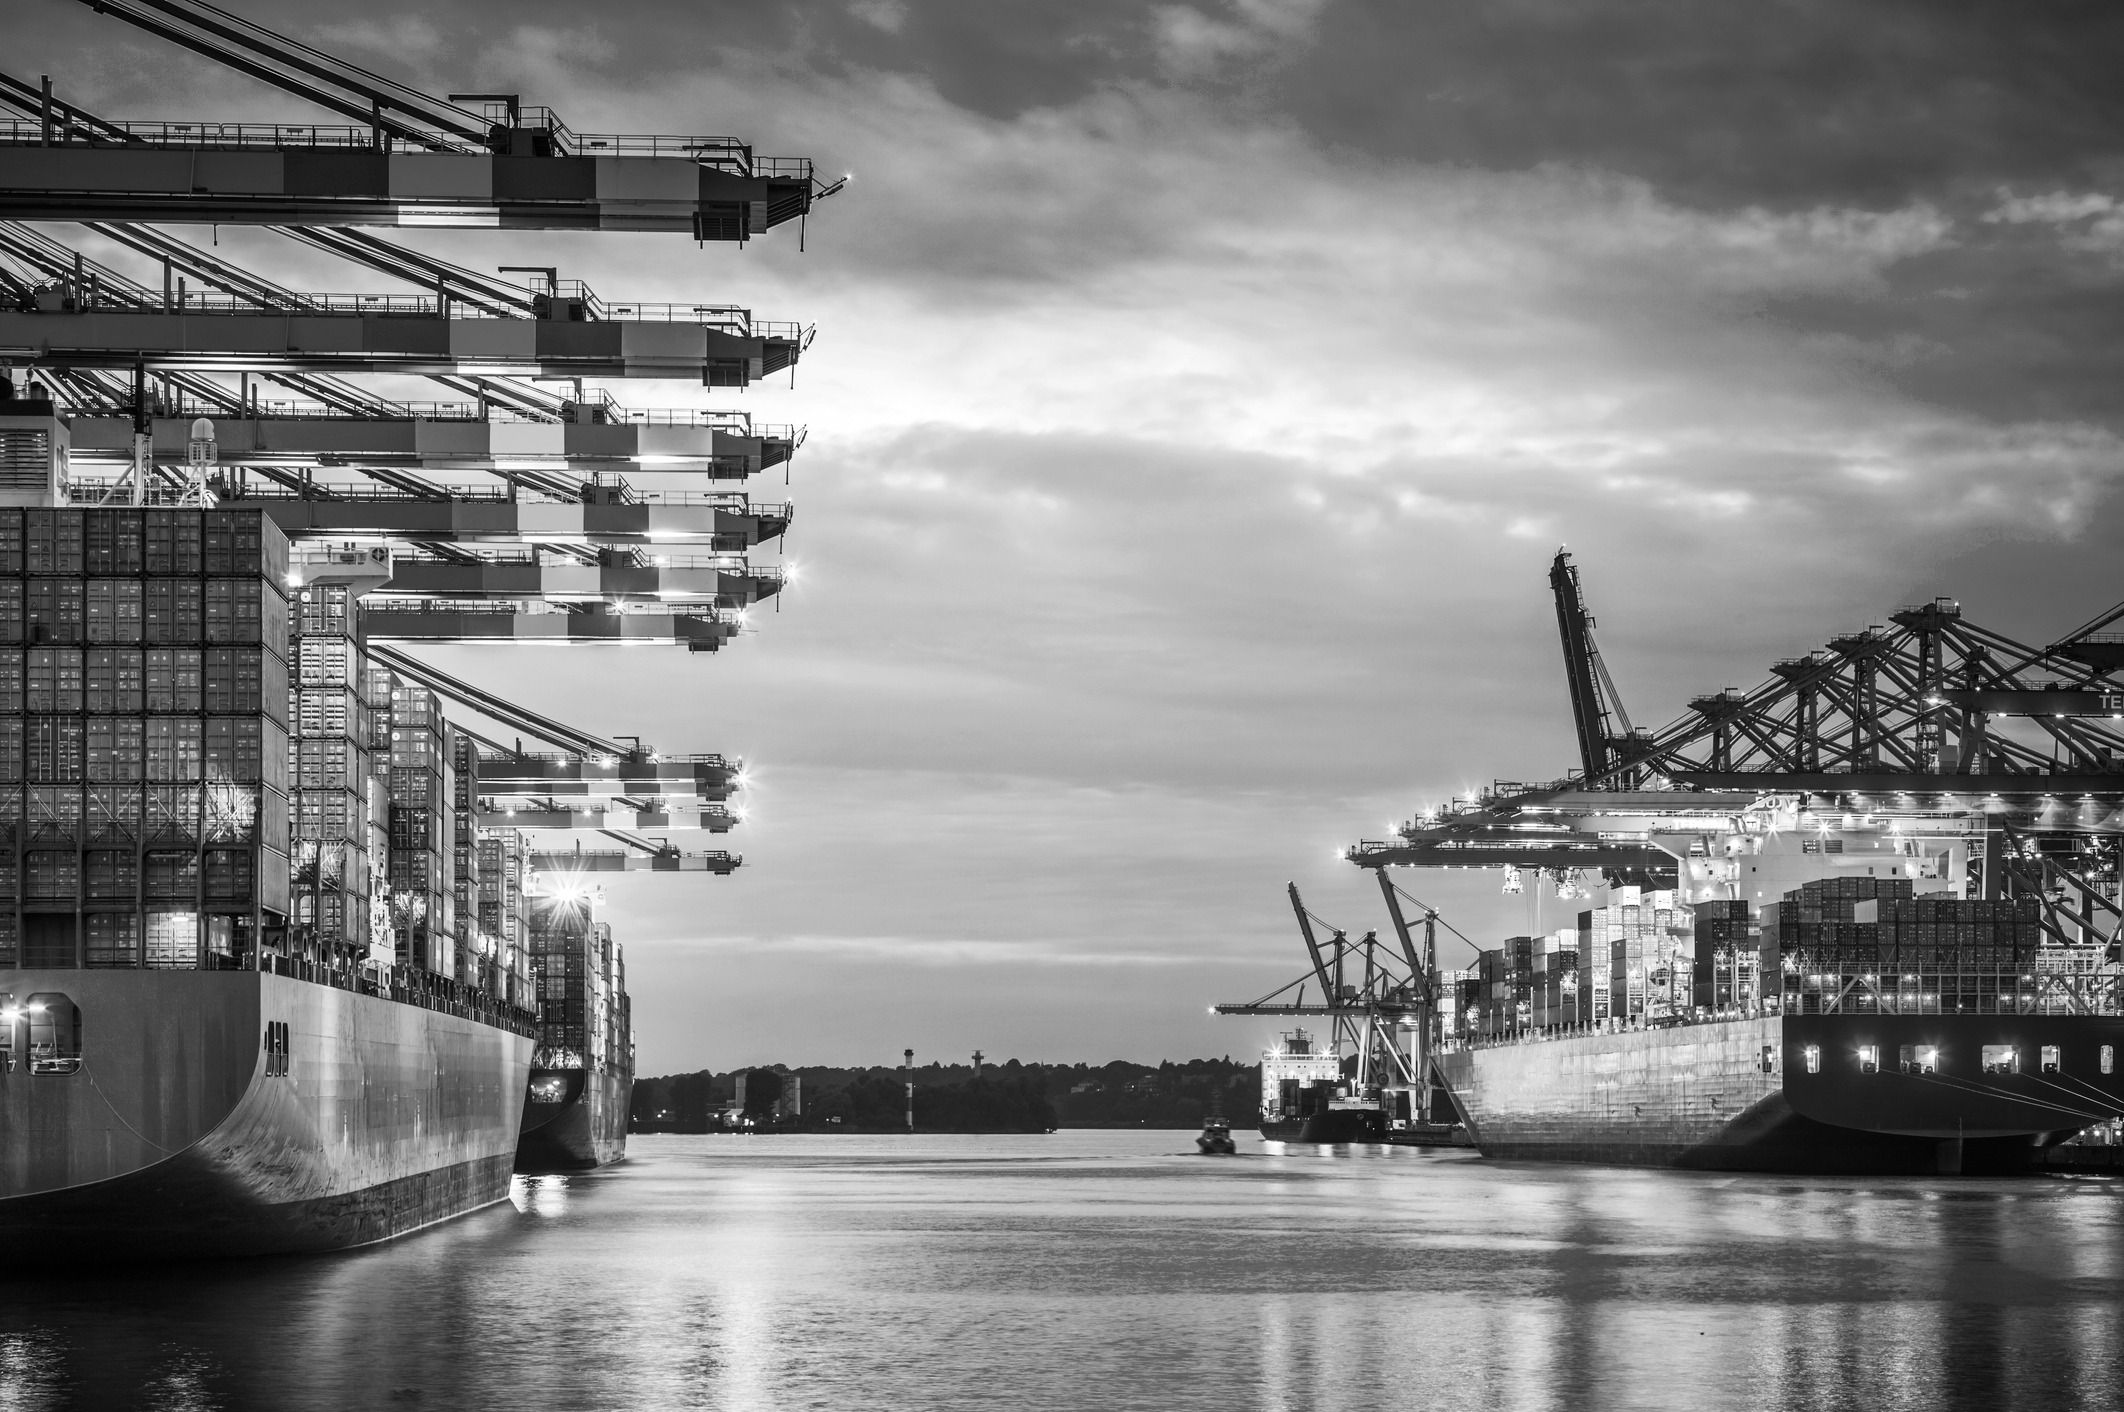
Bir liman hayal edin: vinçler konteynerleri saniyeler içinde kaldırıyor, otonom araçlar (AGV) saha içinde durmadan dolaşıyor, uzaktan kumandalı RTG’ler (rubber-tired gantry) gerçek zamanlı komutlarla çalışıyor. Bu operasyonun tek bir ortak paydası var: kablosuz bağlantı kesintiye uğrarsa, tüm operasyon durur. Ve klasik Wi-Fi, hareket halindeki bu varlıklar için yeterli değil — bir cihaz bir access point’ten diğerine geçtiğinde milisaniyelik kopmalar yaşanır, bu da otomasyon ve güvenlik sistemleri için kabul edilemez.

Cisco’nun bu soruna cevabı Ultra-Reliable Wireless Backhaul (URWB): kabloyla aynı öngörülebilirlikte, ama kablo çekmenin imkansız veya çok maliyetli olduğu yerlerde çalışan bir kablosuz teknoloji.

Sorun neden bu kadar zor?

Normal Wi-Fi, “erişim” (access) için tasarlanmıştır — telefonunuz, laptopunuz bir access point’e bağlanır ve orada kalır. Ama bir vinç, bir AGV ya da saatte 160 km hızla giden bir tren için “bağlanıp kalmak” yeterli değil; sürekli hareket halinde, kesintisiz bir şekilde bir hücreden diğerine geçmesi gerekiyor. Klasik Wi-Fi roaming’de bu geçiş anlık bir kopma yaratır. Endüstriyel otomasyon, güvenlik kameraları veya tren kontrol sistemleri için bu kopma, saniyenin onda biri bile olsa, üretim hattının durması ya da güvenlik ihlali anlamına gelebilir.

Cisco URWB’nin çözdüğü üç problem

Sıfır paket kaybı ve 10 milisaniyenin altında gecikme. URWB, “make-before-break” adı verilen bir handoff mekanizmasıyla çalışır — cihaz yeni access point’e bağlanmadan eski bağlantısını koparmaz. Sonuç: hareket halindeyken bile kesintisiz veri akışı.

Lisanssız spektrumda çalışma. URWB, 802.11 standardını temel alıyor ve lisanslı spektrum gerektirmiyor. Bu, hem maliyeti hem de kurulum karmaşıklığını ciddi şekilde azaltıyor — özel bir frekans lisansı almadan, hemen hemen her yerde devreye alınabiliyor.

Aynı erişim noktasında Wi-Fi ile bir arada. URWB, Cisco’nun endüstriyel access point’lerinde (örneğin Catalyst IW9165E) etkinleştirilebiliyor. Yani tek bir donanımla hem klasik Wi-Fi erişimini hem de mission-critical URWB backhaul’unu aynı anda çalıştırmak mümkün — ayrı bir altyapı kurmaya gerek yok.

Kimler zaten kullanıyor?

Bu teorik bir vaat değil. Port of Thessaloniki, La Spezia Container Terminal, Malta Freeport Terminals , DP World Evyap Körfez ve Asyaport gibi liman operasyonları, Terminal Operating System’lerini ve vinç/RTG bağlantılarını URWB üzerinden yürütüyor. ScottishPower Renewables, açık deniz rüzgar santrallerinde gemilerle uzun menzilli bağlantı için URWB’yi kullanıyor. Toplu taşıma tarafında ise CBTC (Communications-Based Train Control), tren-yer haberleşmesi ve gerçek zamanlı güvenlik kamerası aktarımı gibi kritik uygulamalar URWB üzerinde koşuyor.

Asyaport’un belirttiği gibi: sabit ya da hareketli her varlık kesintisiz bağlı kalıyor ve operasyonel aksama ortadan kalkıyor.

Neden “çok gerekli”?

Çünkü alternatifi yok denecek kadar sınırlı. Kablo çekmek, hareketli varlıklarda zaten mümkün değil. Lisanslı spektrum çözümleri maliyetli ve karmaşık. Klasik Wi-Fi ise mission-critical senaryolarda gerekli güvenilirliği veremiyor. URWB, bu üç seçeneğin arasında kalan boşluğu tam olarak dolduruyor: kablosuzun esnekliği, kablonun güvenilirliği.

Bir saha projesinde “bu varlık hareket ediyor mu”, “bağlantı kesintisi operasyonu durdurur mu” sorularına evet cevabı veriliyorsa, URWB artık bir “nice-to-have” değil, projenin temel taşı haline geliyor.

Sonuç

Cisco URWB, liman operasyonlarının giderek artan otomasyon ve dijitalleşme ihtiyacını karşılamak için tasarlanmış, endüstriyel düzeyde güvenilirliği standart Wi-Fi’nin esnekliği ile birleştiren özgün bir teknoloji platformudur. Düşük gecikme, sorunsuz mobilite ve merkezi yönetim yetenekleri; vinç otomasyonundan AGV filolarına, güvenlik gözetiminden IoT entegrasyonuna kadar geniş bir kullanım yelpazesinde liman verimliliğini doğrudan artırmaktadır.
Küresel ticaret hacminin genişlemeye devam ettiği ve liman operasyonlarının dijital dönüşümünün hız kazandığı günümüzde, Cisco URWB gibi ultra güvenilir kablosuz çözümler; sürdürülebilir, akıllı ve rekabetçi liman altyapısının vazgeçilmez bileşenleri arasında yerini sağlamlaştırmaktadır.

Equip Solutions olarak Cisco URWB’yi liman, üretim ve toplu taşıma projelerinde saha koşullarına göre konumlandırıyoruz. Sorularınız için: sales@equipworks.co