Saldırganlar Tek Yüzeyde Yaşamıyor. Savunmanız Neden Tek Yüzeye Bakıyor?

Geleneksel SIEM’in neden yetmediği ve 11 saldırı yüzeyinde çapraz korelasyonun modern tehditleri nasıl görünür kıldığı.

Modern Saldırının Anatomisi

Büyük güvenlik ihlallerinin büyük çoğunluğu tek bir yüzeyde başlamaz ve bitmez. Saldırganlar kuruma girdikten sonra yatay hareket eder — bir yüzeyden diğerine geçer, izlerini birden fazla platformda dağıtır, ve tam bu dağınıklıktan beslenir.

Tipik bir gelişmiş saldırı şu şekilde ilerler:

  • Kimlik yüzeyi: Phishing ile bir kullanıcının kimlik bilgileri ele geçirilir
  • E-posta yüzeyi: Ele geçirilen hesaptan iç ağa keşif e-postaları gönderilir
  • Uç nokta yüzeyi: Kötü amaçlı bir ek açılır, endpoint’e yerleşim sağlanır
  • Ağ yüzeyi: Lateral movement başlar, kritik sistemlere doğru ilerlenir
  • Bulut yüzeyi: Bulut depolama veya uygulama erişimi sağlanır
  • OT/IoT yüzeyi: Endüstriyel sistemlere veya fiziksel altyapıya ulaşılır

Her adım ayrı bir yüzeyde gerçekleşiyor. Ve çoğu güvenlik mimarisinde her yüzey ayrı bir araç tarafından izleniyor — birbirinden habersiz.

Saldırgan bu boşlukları biliyor. Ve tam orada yaşıyor.

Geleneksel SIEM’in Yapısal Sorunu

Geleneksel SIEM yaklaşımı şu mantık üzerine kurulu: logları topla, kurallara göre alarm üret. Bu yaklaşım belirli bir dönem için yeterliydi. Artık değil.

Sorun şu: SIEM kuralları tek yüzeyi izler. Endpoint’te şüpheli aktivite varsa alarm verir. Kimlikte anomali varsa alarm verir. Ağda olağandışı trafik varsa alarm verir.

Ama bu üçü aynı anda, aynı kullanıcıda, birbirine bağlı şekilde gerçekleşiyorsa?

Çoğu SIEM bunu göremez. Çünkü bu sinyaller farklı veri kaynaklarından geliyor ve bunları birleştirecek korelasyon motoru ya yok ya da çok yavaş çalışıyor.

Sonuç: her yüzeyde “düşük öncelikli” görünen onlarca alarm. Hiçbiri tek başına aksiyon gerektirmiyor. Ama hepsi birlikte bakıldığında devam eden bir saldırının tam haritası.

SOC analistleri bu tabloyu göremiyor. Çünkü her alarm farklı bir konsolda.

11 Saldırı Yüzeyi: Equip MDR Servislerinin Kapsam Haritası

MDR servislerimiz, kurumsal güvenliği 11 saldırı yüzeyi üzerinden tanımlıyor ve bu yüzeylerin tamamını eş zamanlı olarak izliyor:

Entra ID, Active Directory, MFA logları. Olağandışı giriş saatleri, imkânsız seyahat senaryoları, risky sign-in tespiti, privilege escalation girişimleri.

Defender for Office 365 sinyalleri. Phishing tespiti, iş e-postası ele geçirme (BEC) göstergeleri, olağandışı e-posta yönlendirme kuralları.

Defender for Endpoint veya CrowdStrike telemetrisi. Kötü amaçlı süreç tespiti, olağandışı ağ bağlantıları, dosya sistemi anomalileri, living-off-the-land teknikleri.

Cisco ISE, Meraki, Umbrella sinyalleri. DNS anomalileri, lateral movement tespiti, shadow IT, olağandışı port taramaları.

Defender for Cloud Apps, Azure aktivite logları. Yetkisiz uygulama erişimi, veri sızıntısı göstergeleri, bulut kaynak anomalileri.

SAP, Oracle veya diğer ERP sistemlerinden gelen erişim logları. Olağandışı finansal işlemler, toplu veri erişimi, yetki dışı konfigürasyon değişiklikleri.

Kullanıcı davranış analitiği (UEBA). Çalışan davranış anomalileri, içeriden tehdit göstergeleri, olağandışı çalışma saatleri ve erişim kalıpları.

Web uygulama güvenlik sinyalleri. SQL injection girişimleri, olağandışı API çağrıları, web shell tespiti.

Cisco Cyber Vision, Defender for IoT sinyalleri. Endüstriyel protokol anomalileri, yetkisiz cihaz görünümü, PLC/SCADA konfigürasyon değişiklikleri.

Şirket içi sunucu ve altyapı logları. Yama durumu izleme, yetkisiz servis başlatma, kritik dosya erişim anomalileri.

Dark web izleme, kimlik bilgisi sızıntı tespiti, oltalama alan adı izleme, yönetici kimlik taklidi girişimleri.

Çapraz Yüzey Analizi (CSA): Sinyallerin Birleştiği Yer

11 yüzeyin tamamını izlemek gerekli ama yeterli değil. Asıl değer bu yüzeyler arası korelasyonda yaratılıyor.

MDR servislerimizin Çapraz Yüzey Analizi (CSA) metodolojisi şu şekilde çalışır:

  • Her varlığa (kullanıcı, cihaz, uygulama) dinamik risk puanı atanır
  • Tek yüzeyde düşük öncelikli görünen sinyaller diğer yüzeylerle birleştirilir
  • Birden fazla yüzeyde aynı varlıkla ilişkili anomali tespit edildiğinde öncelik otomatik yükselir
  • Korelasyon motoru saldırının hangi aşamasında olunduğunu MITRE ATT&CK çerçevesiyle eşleştirir

Somut örnek: Entra ID’de şüpheli giriş (düşük öncelik) + Defender for Endpoint’te olağandışı süreç (düşük öncelik) + Cisco ISE’de yeni ağ segmenti erişimi (düşük öncelik) = tek başına hiçbiri alarm gerektirmiyor. Üçü birlikte: aktif lateral movement — yüksek öncelikli doğrulanmış olay.

Bu korelasyon sayesinde alarm gürültüsünde %97’nin üzerinde bir eleme oranı sağlanıyor. SOC analistleri yüzlerce düşük öncelikli alarma değil, az sayıda doğrulanmış olaya bakıyor.

Microsoft Sentinel: Korelasyonun Altyapısı

11 yüzeyi tek bir korelasyon motorunda birleştirmek için platform seçimi kritik. Microsoft Sentinel bu mimari için neden en uygun seçenek?

SOAR entegrasyonu ile korelasyon tespitinden otomatik müdahaleye geçiş dakikalar içinde gerçekleşir

  • E5 lisansı kapsamındaki tüm Microsoft güvenlik araçları Sentinel’e yerel entegrasyonla bağlanır — Defender for Endpoint, Defender for Identity, Defender for Cloud Apps, Entra ID hepsi ek konfigürasyon gerektirmeden sinyal gönderir
  • Cisco ISE, Meraki, Umbrella ve Cyber Vision için sertifikalı veri bağlayıcıları mevcuttur
  • KQL (Kusto Query Language) ile ortama özel çapraz yüzey korelasyon kuralları yazılabilir
  • Fusion detection — yapay zeka destekli düşük sinyal korelasyonu — yerleşik olarak gelir
  • SOAR entegrasyonu ile korelasyon tespitinden otomatik müdahaleye geçiş dakikalar içinde gerçekleşir

Sonuç: Savunma da Çapraz Yüzeyde Olmalı

Saldırganlar çok yüzeylidir. Savunmanın da öyle olması gerekiyor.

Tek yüzeyi izleyen araçlar değerli — ama tek başlarına yetersiz. Gerçek güvenlik, bu yüzeylerin birbirleriyle konuştuğu, sinyallerin birleştiği, ve her anomalinin daha geniş bir bağlamda değerlendirildiği bir mimariden geçiyor.

MDR hizmetimiz tam olarak bunu sağlıyor — 11 yüzeyde, 7/24, Microsoft Sentinel üzerinde. Ve mevcut teknoloji yatırımlarınızın üzerine inşa ederek.
OT/ICS Altyapınız ve Liman Operasyonlarınız Neden En Büyük Siber Kör Noktanız?

Kurumlarının korumalı olduğuna inanan ama OT/ICS ortamlarına hiç güvenlik gözüyle bakmamış CISO’lar, CIO’lar ve üst düzey yöneticiler için bir uyarı.

Her Şey Bir Firmware Güncellemesiyle Başladı

2022 yılında büyük bir Avrupalı liman operatörü, saldırganların operasyonel ağlarında on bir aydır bulunduğunu keşfetti. İlk giriş noktası, endüstriyel bir ağ geçidi cihazındaki rutin bir firmware güncellemesiydi — hiçbir IT güvenlik ekibinin envanterini hiç çıkarmadığı, çünkü IT departmanına değil operasyon departmanına ait olan bir bileşen.

On bir ay. Saldırganlar vinç çizelgeleme sistemlerini gözlemledi, kargo yönlendirme mantığını haritalandırdı ve maksimum kesinti yaratabilecekleri tam koşulları belirledi. IT ağına hiç dokunmadılar. Tek bir SIEM uyarısı tetiklemediler.

Sonunda harekete geçtiklerinde, yoğun boşaltma saatlerinde üç terminal vinci eş zamanlı olarak devre dışı kaldı. Liman dört günlük operasyonunu yitirdi. Tedarik zinciri cezaları ve itibar hasarı hesaba katılmadan maliyet on iki milyon euroyu aştı.

Bu istisnai bir hikaye değil. Bir şablon.

Kurumları Saldırıya Açık Bırakan Varsayım

Çoğu üst yönetim ekibi temel bir güvenlik varsayımıyla hareket eder: SIEM sessizse kurum güvendedir. Bu varsayım IT ortamları için makul. OT ortamları için ise felaket getirici derecede yanlış.

Nedeni şu. SIEM’iniz — ne kadar iyi yapılandırılmış olursa olsun — yalnızca kendisine bağlı olanları görür. Microsoft Sentinel çalışma alanınız Defender for Endpoint, Entra ID, Exchange Online, firewall’larınız ve VPN’inizden sinyal alır. Büyük ihtimalle almadığı sinyaller şunlar:

  • Üretim hatlarınızı yöneten PLC’ler
  • Vinç operasyonlarınızı veya boru hattı akışlarınızı yöneten SCADA sistemleri
  • Operatörlerin endüstriyel süreçleri kontrol ettiği HMI’lar
  • Otomatik yönlendirmeli araçları bağlayan endüstriyel kablosuz ağlar
  • Fiziksel altyapınıza gömülü onlarca veya yüzlerce sensör

Bu cihazlar çevrimiçi. Çoğu zaman doğrudan ya da tedarik zinciri satıcı bağlantıları üzerinden internete erişilebilir durumdalar. Yıllardır güncellenmemiş firmware üzerinde çalışıyorlar. Ve SOC’unuza ulaşan sıfır güvenlik telemetrisi üretiyorlar.

İşte kör noktanız bu. Saldırganlar tam olarak nerede olduğunu biliyor.

OT’de Riskler Farklı

Saldırganlar bir IT ortamını ele geçirdiğinde hasar modeli tanıdıktır: veri sızıntısı, fidye yazılımı şifrelemesi, iş kesintisi. Maliyetli — ama yönetilebilir. Sistemler geri yüklenebilir. Veriler kurtarılabilir.

Saldırganlar bir OT ortamını ele geçirdiğinde hasar modeli tamamen değişir. Verilerinizin peşinde değiller. Operasyonlarınızın peşindeler.

Üretimde: bir üretim hattını döngü ortasında durdurmak ekipmanlara zarar verebilir, süreç içi stoku mahvedebilir ve maliyetli yeniden başlatma prosedürlerini tetikleyebilir. Kimya, ilaç, gıda üretimi gibi proses endüstrilerinde bir OT saldırısı fiziksel güvenlik tehlikeleri yaratabilir.

Limanlarda: tek bir terminalin otomatik sistemlerini aksatmak tüm lojistik zincirinde kaskad bir birikime yol açar. Demirdeki gemiler. İhlal edilen sözleşmeler. Bozulan soğutmalı kargo.

Ciddi bir OT olayından kaynaklanan finansal maruziyet genellikle bir IT olayını üç ila beş kat aşar. Buna rağmen OT güvenlik harcamaları çoğu kurumda IT güvenlik harcamalarının küçük bir bölümünde kalmaya devam ediyor.

Bu Boşluk Neden Devam Ediyor?

IT/OT güvenlik boşluğu yeni değil. Güvenlik profesyonelleri on yılı aşkın süredir bu konuda uyarıyor. Peki neden devam ediyor?

Çalıştığımız kurumların tutarlı biçimde dile getirdiği üç neden var:

Birincisi, kurumsal silolar. OT ortamları IT’ye değil operasyon, mühendislik veya tesis ekiplerine aittir. Güvenlik bütçeleri ve yetkileri CISO ofisinden geçer — tarihsel olarak OT altyapısı üzerinde çok az görünürlüğü veya yetkisi olan bir ofis.

İkincisi, aksaklık korkusu. OT ortamları çoğu zaman kesintisiz operasyon yürütmektedir. Bir PLC’ye yama uygulamak veya endüstriyel bir kontrolöre güvenlik ajanı dağıtmak gerçek operasyonel kesinti riski taşır. Güvenlik ekipleri anlamadıkları sistemlere dokunmaktan çekinir; operasyon ekipleri ise dış müdahaleye direnir.

Üçüncüsü, araç uyumsuzluğu. Geleneksel güvenlik araçları OT protokolleri için tasarlanmamıştır: Modbus, DNP3, PROFINET, EtherNet/IP. Yakın zamana kadar IT güvenlik kapsamını OT ortamlarına genişletmek, çoğu kurumun satın almayı haklı çıkaramadığı özel platformlar gerektiriyordu.

Bu üç engelin de bugün çözümleri var. Soru, kurumların yeterince hızlı hareket edip etmediği.

Kör Noktayı Kapattığınızda Ne Değişiyor?

IT ve OT güvenlik görünürlüğünü başarıyla birleştiren kurumlar ortak bir mimariyi paylaşıyor: her iki katmandan telemetri alan merkezi bir SIEM platformu — çoğu durumda Microsoft Sentinel.

OT tarafında ise Cisco Cyber Vision bunu mümkün kılar. Endüstriyel ağ içinde konumlandırılan sanal Cyber Vision sensörleri, her varlığı pasif olarak keşfeder, her iletişim ilişkisini haritalandırır ve sürekli güvenlik telemetrisi üretir — OT sistemlerine dokunmadan veya kesinti yaratmadan. Ajan yok. Yama yok. Operasyonel risk yok.

Bu telemetri IT sinyalleriyle birlikte Microsoft Sentinel’e akar. Aniden daha önce imkânsız olan korelasyon rutin hale gelir: Entra ID’de olağandışı bir kimlik doğrulama girişiminin ardından bir BT atlama sunucusundan OT ağ geçidine yeni bağlantı — iki ayrı görünmez olay değil, tek bir ilişkilendirilmiş olay haline gelir.

Bu mimarinin üstüne Equip’in 7/24 MDR hizmeti eklendiğinde, SOC operasyonlarında analistler tam olarak bu tür çapraz yüzey tehdit kalıplarını aktif olarak avlar — saat gibi.

Bu Çeyrek İçinde Yapmanız Gereken Konuşma

Bu yazıyı okuyan bir CISO iseniz, bu hafta ekibinize sormanız gereken soru basit: ağımızdaki her OT cihazının güncel envanterini ve bu cihazlardan son 30 günün güvenlik telemetrisini bana gösterebilir misiniz?

Cevap hayırsa — ya da ekibiniz yanıtlamadan önce duraksıyorsa — bir kör noktanız var demektir. Ve bugünün tehdit ortamında bu kör nokta teorik risk değil. Operasyonel maruziyettir.

İyi haber şu: kurumunuzun Cisco altyapısı ve Microsoft E5 lisansı varsa, bu boşluğu kapatmaya sandığınızdan çok daha yakınsınız. Teknoloji ya zaten mevcut ya da sahip olduğunuz anlaşmalara dahil. Eksik olan, bunu etkinleştirecek strateji ve yönetilen hizmet.

Equip MDR tam olarak bunu sağlıyor.

Zaten Ödediğiniz Lisanslar, En Güçlü Güvenlik Altyapınız Olabilir

Cisco altyapınızı ve Microsoft E5 yatırımlarınızı birleştirerek rakipsiz maliyet etkinlikte kurumsal düzeyde MDR ve SOC hizmeti sunuyoruz.

Çoğu Kurumun Fark Etmediği Bir Tablo

Büyük kurumların güvenlik harcamalarına baktığımızda tutarlı bir tablo görüyoruz: üst üste binen yatırımlar, birbirinden habersiz çalışan araçlar ve bu araçlar arasındaki boşluklarda sessizce yaşayan tehditler.
Microsoft E5 lisansı var — ama içindeki güvenlik araçlarının büyük çoğunluğu ya hiç aktive edilmemiş ya da tam kapasitede kullanılmıyor. Cisco ISE, Umbrella veya Meraki var — bunlar her gün güvenlik sinyali üretiyor ama bu sinyaller güvenlik analitiğine girmiyor. Bir de bunların üstüne ayrı bir EDR, ayrı bir SIEM, ayrı bir MDR hizmeti satın alınıyor.
Sonuç: aynı şey için birden fazla kez ödeme yapılıyor. Ve yine de gerçek anlamda korunulmuyor.

Microsoft E5 İçinde Zaten Ne Var?

E5 lisansının güvenlik katmanı şunları içeriyor:

  • Defender for Endpoint Plan 2 — kurumsal EDR, davranışsal analitik, tehdit avcılığı
  • Defender for Identity — kimlik tabanlı saldırı tespiti, lateral movement izleme
  • Defender for Cloud Apps — bulut uygulama güvenliği, CASB işlevselliği
  • Defender for Office 365 Plan 2 — e-posta tabanlı tehdit koruması
  • Entra ID P2 — gelişmiş kimlik koruması, koşullu erişim, risky sign-in tespiti
  • Microsoft Sentinel için kullanıcı başına 5 MB/gün ücretsiz veri ingestion

Bunların tamamı zaten ödenmiş durumda. Bir kurumun bu araçları tam kapasite kullanmadan ayrıca CrowdStrike, QRadar veya başka bir SIEM + MDR kombinasyonu satın alması, aynı arabayı iki kez ödemek gibi.

Cisco Altyapısı Nerede Devreye Giriyor?

Cisco ISE, Umbrella, Meraki, Cyber Vision ve URWB kullanan kurumlar, farkında olmadan muazzam bir güvenlik telemetrisi kaynağının üzerinde oturuyor.

  • ISE: Kimlik doğrulama ve ağ erişim logları — kim, ne zaman, nereden bağlandı
  • Umbrella: DNS katmanı tehdit istihbaratı — kötü amaçlı domain sorguları, shadow IT tespiti
  • Meraki: Ağ akış verileri ve anomali sinyalleri
  • Cyber Vision: OT/IoT cihaz envanteri ve endüstriyel ağ güvenlik telemetrisi
  • URWB: Endüstriyel kablosuz ağ olayları

Bu veriler şu an çoğu kurumda ya hiç işlenmiyor ya da ayrı konsollar arasında kaybolup gidiyor. Microsoft Sentinel’e aktarıldığında ise tablonun tamamı değişiyor.

Sentinel Birleştirince Ne Oluyor?

Microsoft Sentinel merkeze alındığında şu korelasyon mümkün hale geliyor:

Entra ID’de şüpheli bir kimlik doğrulama girişimi. Aynı kullanıcıdan Umbrella’da anomali DNS sorgusu. ISE’de beklenmedik bir ağ erişimi. Meraki’de olağandışı bir trafik paterni.

Bu dört sinyal ayrı ayrı bakıldığında düşük öncelikli birer uyarı. Birlikte bakıldığında: devam eden bir saldırının net izleri.

Geleneksel SIEM yaklaşımı bu korelasyonu ya yakalayamaz ya da yüzlerce alarm arasında gömülü bırakır. Sentinel + Equip MDR kombinasyonu bunu dakikalar içinde doğrulanmış olay haline getirir ve otomatik müdahaleyi başlatır.

Equip MDR Neyi Ekliyor?

Teknoloji altyapısı ne kadar güçlü olursa olsun, 7/24 insan analist gözetimi olmadan tam koruma sağlanamaz. Equip’in MDR hizmeti tam bu boşluğu dolduruyor.

  • Stockholm ve İstanbul SOC’larından 7/24 izleme ve müdahale
  • 11 saldırı yüzeyinde çapraz yüzey korelasyon analizi
  • Alarm gürültüsünde %97’nin üzerinde eleme — yalnızca doğrulanmış olaylar iletilir
  • SOAR playbook’larıyla dakikalar içinde otomatik tehdit kontrolü
  • CTEM ile hangi güvenlik açığının önce kapatılacağını belirleme
  • Equip Splash portalında anlık görünürlük ve raporlama

Ve en önemlisi: Equip NDR mevcut teknoloji altyapınız üzerine inşa eder. Sizi yeni bir ürün satın almaya zorlamaz.

Maliyet Farkı Gerçek mi?

2.000 kullanıcılı bir kurumu örnek alalım. E5 lisansı mevcut.

Rakip bir SIEM + EDR + MDR kombinasyonu (örneğin Palo Alto XSIAM + Cortex XDR) için yıllık maliyet genellikle 600.000 ile 1.000.000 dolar arasında başlıyor.

Microsoft Sentinel + E5 aktivasyonu + Equip MDR kombinasyonunda ise aynı kurumun ödediği rakam 150.000 ile 250.000 dolar aralığında kalıyor.

Fark: yılda 400.000 ile 750.000 dolar. Daha düşük koruma seviyesinde değil — çok daha kapsamlı bir güvenlik mimarisinde.

Bu farkı mümkün kılan şey basit: E5 içindeki araçlar zaten ödendi. Cisco altyapısının logları zaten üretiliyor. Yapılması gereken tek şey bunları doğru şekilde birleştirmek.

Bu Yazı Kimin İçin?

Eğer kurumunuzda şunlardan bir ya da birkaçı varsa, bu mimari doğrudan sizi ilgilendiriyor:

  • Microsoft E5 veya E3 + Security lisansı
  • Cisco ISE, Umbrella, Meraki, Cyber Vision veya URWB
  • CrowdStrike, Palo Alto, Fortinet veya Check Point tabanlı mevcut güvenlik altyapısı
  • Ayrı SIEM veya MDR hizmetleri için ödenen yıllık lisans maliyetleri

Mevcut yatırımlarınızın güvenlik getirisini birlikte hesaplamak için ücretsiz bir analiz sunuyoruz. 45 dakika. Somut bulgular. Sizi yeni bir şey satın almaya zorlamadan.

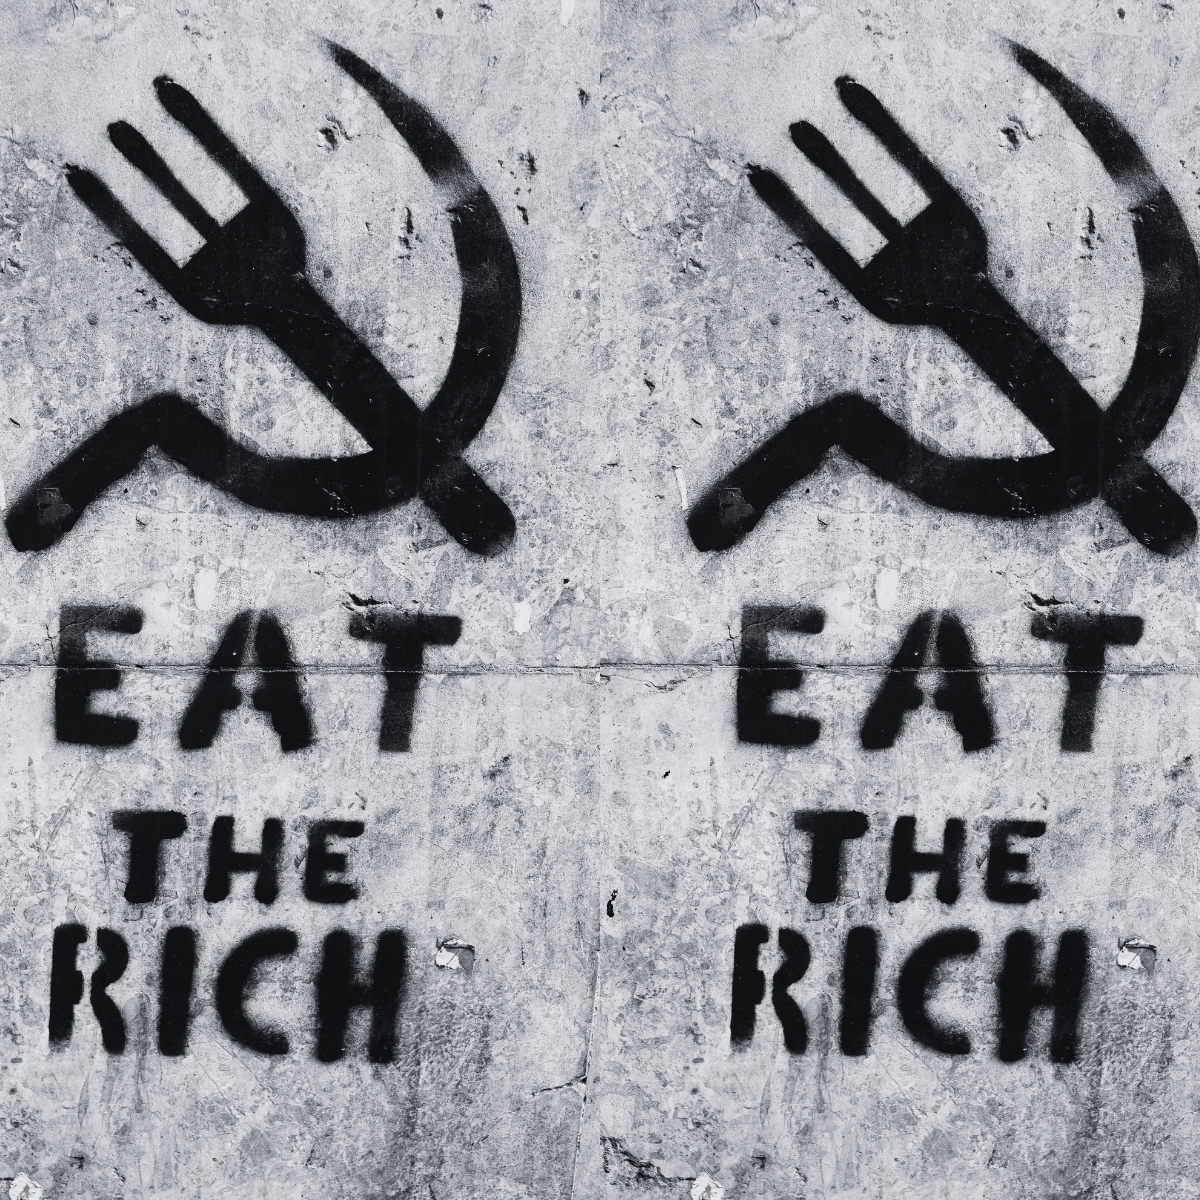
Eat the Rich vs. Cybersecurity Platformization: İki Devrimin Hikayesi

“Eat the Rich” hareketi ve Siber Güvenlik Platformizasyonu temelde aynı enerjiyi sahiplenirler, sadece devrime farklı kıyafetlerle katılırlar.

A

Eat the Rich:

“İnsanların %1’i servetin %99’unu biriktirirken biz neden kırıntılarla geçiniyoruz?”

Siber Güvenlik Platformizasyonu:

“Hackerlar sanki mekanın sahibiymiş gibi savunmalarımızdan geçip içeride fink atarken neden birbirleriyle konuşmayan 47 farklı güvenlik aracımız var?”

B

Eat the Rich:

“Serveti yeniden dağıtın! Fildişi kuleleri yıkın!”

Siber Güvenlik Platformizasyonu:

“Platformları birleştirin! Güvenlik silolarını yıkın!”

C

Eat the Rich:

Milyarderler kaynakları offshore hesaplarda biriktiriyor.

Siber Güvenlik Platformizasyonu:

Eski nesil güvenlik yazılımı üreticileri mülkiyeti sadece kendilerine ait özelliklerin olduğu ekosistemlerine bizi esir ediyor.

D

Eat the Rich:

Malikaneleri boşaltın ve her şeyi yeniden dağıtın.

Siber Güvenlik Platformizasyonu:

SOC’ye saldırın ve her şeyi bütünleşik tek bir yönetim platformunda entegre edin.

İRONİ

Her iki hareket de sonunda yeni güç yapıları yaratıyor.

Siber Güvenlik Devrimi başarılı olunca herkes mega platformları benimsiyor ve aniden hepimiz kurumsal fiyatlar uygulayan ve bizi kendi ekosistemlerine kilitleyen üç dev güvenlik satıcısına bağımlı hale geliyoruz.

TEBRİKLER, ZENGİNLERİ YEDİK VE ZENGİN OLDUK. 

SOC Analistleri hala düşük ücret almaya devam ediyor ve artık kaçamayacakları Platform-As-A-Service sözleşmelerine kilitlendiler.

“YENİ PATRONLA TANIŞIN, ESKİ PATRONLA AYNI” – ANCAK DAHA İYİ API DOKÜMANTASYONU İLE 🙂

Sakın Bulut Network Çözümü Satın Almayın

NOT: Bu belge ters psikoloji yaklaşımını kullanıyor ve insanları bulut network çözümleri kullanarak elde edecekleri “korkunç” faydalar konusunda uyarıyor.

Bulut Yönetimine Geçmeyin

Ne yaparsanız yapın “aşırı basit bulut yönetim ekranı” tuzağına düşmeyin. Koca network altyapısını dünyanın herhangi bir yerinden sadece bir web tarayıcısıyla yönetmeyi kesinlikle istemezsiniz.

Doğrusunu isterseniz: Yüzlerce cihazı tek bir ekrandan yönetmenin kolaylığına kimin ihtiyacı var ki?

Kolay Kurulumdan Uzak Durun

Lütfen bulut network çözümlerini satın almayın, çünkü tüm ürünler “tak ve çalıştır.” VLAN’ları, yönlendirme tablolarını ve güvenlik duvarı kurallarını manuel olarak yapılandırmak için haftalar harcamanın keyfini kaçıracaksınız!

Doğrusunu isterseniz: Aylarca uğraşmak varken, ağınızın dakikalar içinde çalışmasını neden isteyesiniz ki?

Güvenliğe Kesinlikle Güvenmeyin

Bulutun otomatik güvenlik güncellemeleri, tehdit algılama ve engelleme özellikleri tamamen abartılıyor. Zero-day atakları hakkında sürekli endişelenmek varken kimin iç huzuruna ihtiyacı var ki?

Doğrusunu isterseniz: Uyku da zaten abartılıyor. Tehditleri manuel olarak izleyerek bütün gece ayakta kalmak çok daha iyi!

Analitik Özelliklerini Boş Verin

Ayrıntılı network analizleri ve çıkarımlarına sakın aldanmayın. Network genelinde tam olarak ne olduğunu bilmek ve her şeyin farkında olmak çok gereksiz!

Doğrusunu isterseniz: Kör topal gitmek, kapsamlı bir görüşe sahip olmaktan daha heyecan vericidir!

Genişleyebilir Olmayı Yok Sayın

Ne yaparsanız yapın, bulut network çözümlerinin 1’den 1 milyon cihaza ne kadar kolay genişleyebildiğini asla düşünmeyin. Bu kadar basit olduğunda işinizi büyütmek çok can sıkıcı olur.

Doğrusunu isterseniz: Altyapınızın işinizle birlikte sorunsuz bir şekilde büyümesini neden isteyesiniz?

Zamandan Tasarruf Etmeyin

Bulutun otomatik sorun giderme ve network optimizasyonu özelliklerine ihtiyacınız yok ki! Gerçek işinize odaklanmak için çok fazla boş zamanınız kalmasına neden olur. Gerçekten çok gereksiz özellikler.

Doğrusunu isterseniz: Ağ sorunlarını çözmek varken gelir getirici faaliyetlere odaklanmayı kim ister ki?

Son Uyarımız

Bu mesaj size kesinlikle Equip Pazarlama Departmanı tarafından değil “Altyapıyı Gereksiz Şekilde Karmaşık Hale Getirme Derneği” tarafından iletildi. Gerçek ürün faydalarına herhangi bir benzerlik tamamen tesadüfidir. 

Bulut Network Çözümleri kullanımının yan etkileri şunları içerebilir: artan üretkenlik, daha iyi uyku, iyileştirilmiş ağ performansı ve tehlikeli seviyelerde iş memnuniyeti.

Dikkat: Bu uyarıyı dikkate almamanız durumunda ağ güvenilirliğinde, maliyet tasarruflarında veya personel memnuniyetinde meydana gelebilecek ani bozulmalardan sorumlu değiliz. 

Le Petit Prince: Customer Experience

Küçük Prens, farklı dünyaları ziyaret eden bir gezginin her biri ilişkilere ve değerlere farklı yaklaşımları temsil eden hikayeleri aracılığıyla Müşteri Deneyimini (Customer Experience) anlamak için güzel bir bakış açısı sunuyor.

Küçük Prens’in yeni gezegenleri keşfetmesi gibi, müşteriler de iş aleminde taze fikirlerle ve gerçek ihtiyaçlarla yolculuk ederler. Derinden önemsedikleri evlerindeki “gülleri” gibi çözmeleri gereken belirli sorunlarla gelirler. Her müşteri etkileşimi, Prens’in yeni bir sakinle karşılaşması gibidir: müşteriler sadece ne sunduğunuzu değil, bir şirket olarak kim olduğunuzu da değerlendirirler.

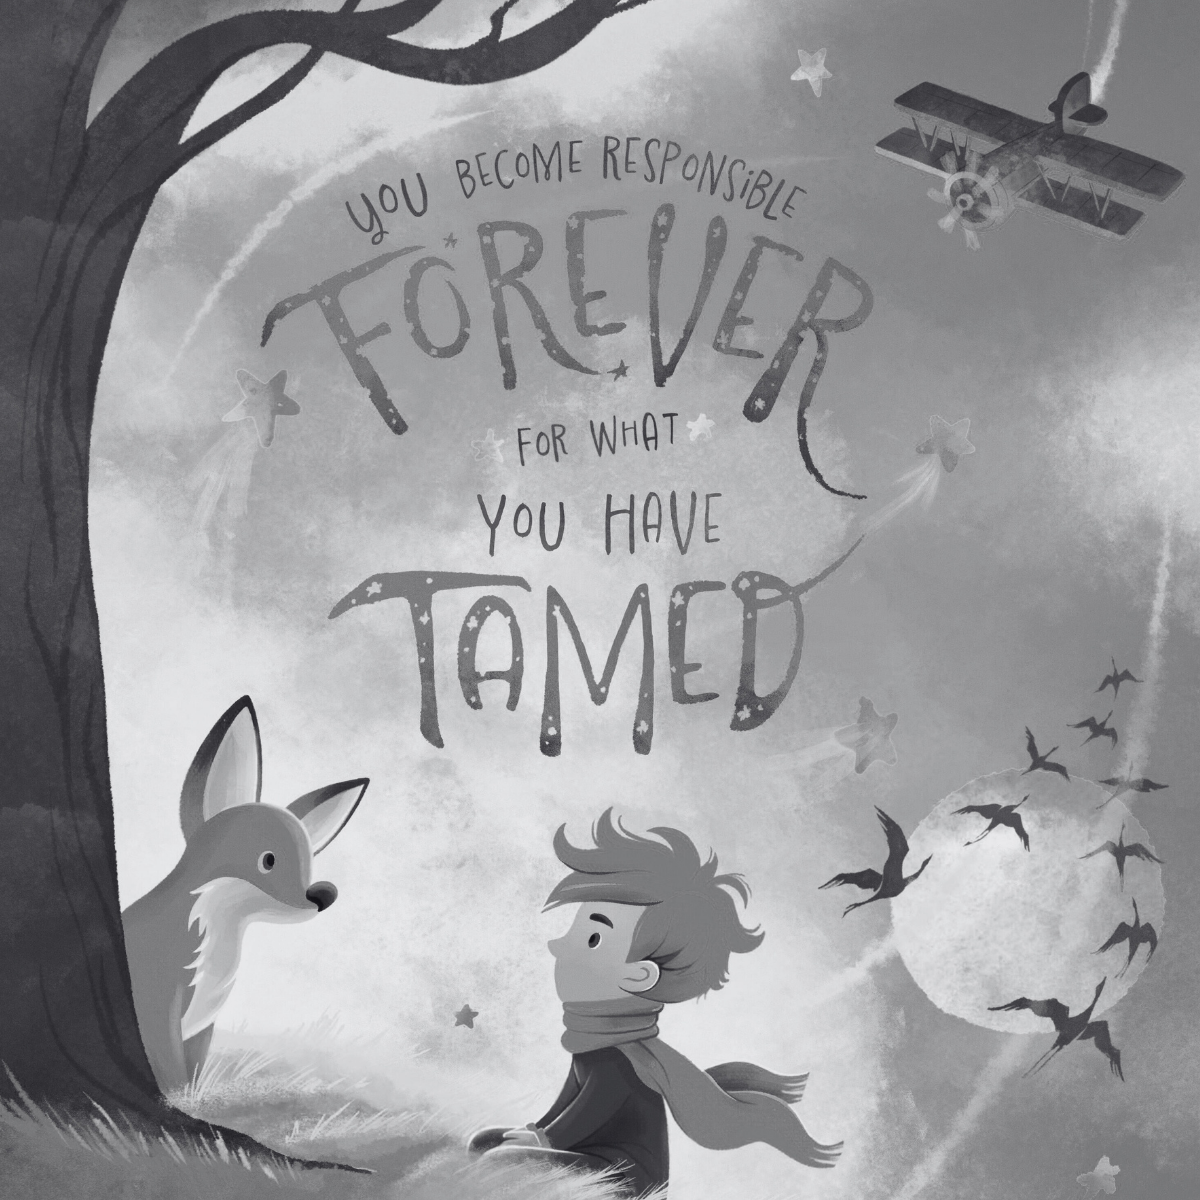
“Evcilleştirdiğin Şeyden Sonsuza Dek Sorumlu Olursun“
En güçlü paralellik, ilişkilerin yatırım ve özen gerektirdiğini öğreten tilkiden gelir. Bir şirket bir müşteriyi “evcilleştirdiğinde” – güvenini ve sadakatini kazandığında – o ilişkiden sonsuza dek sorumlu olur. Tilkinin kalple görme konusundaki bilgeliği doğrudan geçerlidir: müşteriler, teknik özelliklerden veya fiyat noktalarından çok daha fazla kendilerini nasıl hissettirdiğinizi hatırlarlar.

Prens’in tanıştığı her işlevsiz yetişkin, yaygın müşteri deneyimi başarısızlıklarını temsil eder:

İtaat talep eden Kral, hizmetten çok kontrolü önceliklendiren şirketleri temsil eder.

Hayranlık arzulayan Kibirli Adam, müşteri ihtiyaçlarından çok kendi markalarına takıntılı şirketleri yansıtır.

Yıldızları sayan İş Adamı, müşterileri sayılara ve ölçütlere indirgeyen şirketleri temsil eder.

Emirleri mekanik olarak uygulayan Fenerci, bireysel müşteri bağlamlarını görmezden gelen katı süreçleri temsil eder.

Prens’in gülü – başkaları için sıradan olmasına rağmen onun için eşsiz ve değerlidir – her müşterinin ihtiyaçlarının onlar için ne kadar özel olduğunu temsil eder. Harika bir müşteri deneyimi, işletmeniz için aslında sıradan görünen şeylerin genellikle müşteriler için çok önemli olduğunu kabul eder.

Hikayenin sonu, Prens ve pilotun çölde su bulduğu yer, en anlamlı müşteri deneyimlerinin genellikle yüzeysel isteklerden ziyade daha derin ihtiyaçları anlamaktan kaynaklandığını gösterir. Bazen müşteriler, siz onlara keşfetmelerinde yardımcı olana kadar gerçekte ne aradıklarını bile bilmezler.

Küçük Prens’in yolculuğu hem kendisini hem de tanıştığı kişileri dönüştürdüğü gibi, olağanüstü müşteri deneyimi de karşılıklı değer yaratır; yalnızca müşterilerin algısını değiştirmekle kalmaz, aynı zamanda içten insani bağlantılar aracılığıyla işin kendisini de zenginleştirir.

Cisco Smart Account Kullanım Kılavuzu

Cisco Smart Account kullanımına ilişkin bilgileri bu yazımızda sizler için derledik.

Cisco Smart Account Nedir?

Cisco lisanslarının saklandığı ve yönetildiği alan. Cisco cihazların kayıt edildiği ve lisans kullanımlarının takip edildiği alan.

Cisco müşterilerince doğrudan ya da bu müşterilerin atayacağı bir Cisco İş Ortağı (VAR) tarafından ya da bu müşterilerin yetki vereceği bir 3. parti tarafından Smart Account yönetilebilir.

Smart Account yöneticileri (administrators) hesabı kullanacak diğer kullanıcıların erişim rollerini ve yetkilerini belirler ve yönetir.

Smart Account yöneticisi lisansları görebilir ve değişiklikler yapabilir, geçmişe dönük kayıtları (logs) gözden geçirebilir, lisans satınalmalarını takip edebilir.

Virtual Account Nedir?

Departman, Ürün Tipi, Lokasyon ve benzeri şekillerde tanımlanabilen sanal alt alan.

Cisco Smart Account Tanımlamalarını Yapmadan Önce Dikkat Etmeniz Gereken Konular 

Öncelikle lisanslarınızı Virtual Account tanımları altında ne şekilde görmek istediğinize karar verin. Virtual Account departman, ürün tipi, lokasyon ve benzeri şekillerde tanımlanabilir.

Başlangıçta iyi belirleyeceğiniz Virtual Account tanım seti elinizde bulunan ürün ve lisansları gelecekte doğru kullanmanıza ve kolay yönetmenize çok yardımcı olacaktır.

Smart Account İlk Kez Yaratmak

  1. Cisco Software Central https://software.cisco.com sitesinde Smart Licensing kısmına gidin.
  2. Submit Request alanını seçin. Domain bilgileri sorulacaktır.
  3. İlgili Domain girildiğinde Smart Account yöneticisine bildirim gidecektir.

Cisco Smart Account İlk Kez Yaratmak İle İlgili Faydalı Linkler

Smart Account İlk Kez Yaratmak

https://www.cisco.com/c/en/us/support/docs/licensing/common-licensing-issues/how-to/smart-account-administration/lic221113-how-to-create-a-smart-account.html

Müşteriniz İçin Smart Account Talebi Yapmak

https://www.cisco.com/c/en/us/support/docs/licensing/common-licensing-issues/how-to/smart-account-administration/lic221114-how-to-request-a-smart-account-for-a-cus.html

Faydalı Diğer İçerikler

https://www.cisco.com/c/en/us/support/licensing/licensing-support.html#~tab-general-how-to

Cisco Smart Account Varsa Erişim Sağlamak İle İlgili Faydalı Linkler

Smart Account Varsa Erişim Sağlamak

https://www.cisco.com/c/en/us/support/docs/licensing/common-licensing-issues/how-to/smart-account-administration/lic221122-how-can-i-request-access-to-an-existing.html

Smart Account ya da Virtual Account İsteklerini Kabul Etmek ya da Reddetmek

https://www.cisco.com/c/en/us/support/docs/licensing/common-licensing-issues/how-to/smart-account-administration/lic221112-how-to-approve-or-decline-a-smart-and-vi.html

Faydalı Diğer İçerikler

https://www.cisco.com/c/en/us/support/licensing/licensing-support.html#~tab-general-how-to

Smart ve Virtual Account için Roller ve Yetkiler

Smart Account Administrator: Smart Account özelliklerini düzenler, User ve Virtual Account tanımlarını ekler ve düzenler, logları görüntüler ve Smart Account altındaki tüm lisansları yönetir.

Smart Account Approver: Smart Account özelliklerini düzenler, tüm User ve logları görüntüler.
Approver lisansları yönetemez. Not: Bu rol, Administrator ve User rolleri daha fazla tercih edildiğinden giderek daha az kullanılmaktadır.

Smart Account User: Tüm Virtual Account’lar altındaki tüm tanımlara erişebilir ve lisanslama aktivitelerini gerçekleştirebilir ancak yeni Virtual Account oluşturamaz ya da kullanıcıları yönetemez.

Virtual Account Administrator: Sadece Atanmış Virtual Account altındaki User tanımlarını ekler ve düzenler, atanmış Virtual Account loglarını görüntüler, atanmış Virtual Account altındaki lisansları görüntüler ve yönetir.

Virtual Account User: Sadece Atanmış Virtual Account altındaki kendisine tanımlanmış tüm lisansları yönetilebilir ancak yeni kullanıcılar ekleyemez.

Smart/Virtual Account Viewer: Ekleme, silme, işlem yapma ya da değiştirme yeteneklerine sahip değildir. Sadece lisanslara erişir ve içeriğini görüntüler.

Smart ve Virtual Account için Cisco İş Ortağı Rolleri

Smart Account Administrator: Bu erişim seviyesinde Cisco İş Ortağı tüm Smart Account özelliklerini düzenler, User ve Virtual Account tanımlarını ekler ve düzenler, logları görüntüler ve Smart Account altındaki tüm lisansları yönetir.

Virtual Account Administrator: Bu erişim seviyesinde Cisco İş Ortağı sadece atanmış Virtual Account altındaki lisansları görüntüler ve yönetir. Ayrıca atanmış Virtual Account altındaki User tanımlarını da. ekler ve düzenler.

Smart Account User: Bu erişim seviyesinde Cisco İş Ortağı Smart Account altındaki lisans envanterinin tamamını görür ve yönetir.

Virtual Account User: Bu erişim seviyesinde Cisco İş Ortağı sadece atanmış Virtual Account altındaki lisans envanterini görür ve yönetir.

Smart/Virtual Account Viewer: Bu erişim seviyesinde Cisco İş Ortağı ekleme, silme, işlem yapma ya da değiştirme yeteneklerine sahip değildir. Sadece lisanslara erişir ve içeriğini görüntüler.